Domain garantieerklärung.de kaufen?
Wir ziehen mit dem Projekt
garantieerklärung.de um.
Sind Sie am Kauf der Domain
garantieerklärung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain garantieerklärung.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Hat alles auf Amazon zwei Jahre Gewährleistung und Mängelhaftung?
Nein, nicht alles auf Amazon hat automatisch eine Gewährleistung von zwei Jahren. Die Gewährleistungspflicht liegt in der Regel beim Verkäufer, der das Produkt auf Amazon anbietet. Es ist wichtig, die individuellen Bedingungen und Garantieinformationen des Verkäufers zu überprüfen, um zu sehen, ob und wie lange eine Gewährleistung besteht. **
Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Ist es möglich, in der Gewährleistung Schadensersatz zu fordern?
Ja, es ist möglich, in der Gewährleistung Schadensersatz zu fordern. Wenn ein Produkt mangelhaft ist oder nicht den vereinbarten Eigenschaften entspricht, kann der Käufer vom Verkäufer Schadensersatz verlangen. Dies kann beispielsweise die Kosten für Reparaturen oder den Ersatz des defekten Produkts umfassen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **

Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
Was muss ich beachten, um einen wirksamen Haftungsausschluss in einem Vertrag zu formulieren?
1. Der Haftungsausschluss muss klar und verständlich formuliert sein, um Missverständnisse zu vermeiden. 2. Es sollten alle möglichen Haftungsansprüche ausdrücklich ausgeschlossen werden. 3. Der Haftungsausschluss sollte rechtlich wirksam sein und alle gesetzlichen Anforderungen erfüllen. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
5 Jahre GewährleistungMit dieser erweiterten Gewährleistung ist Ihr Produktschlüssel bis zu 5 Jahre abgesichert. Sollte der Key unerwartet nicht funktionieren ,erhalten Sie selbstverständlich schnellen Support und eine passende Lösung von unserem Kundenservice.4,74 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Hat alles auf Amazon zwei Jahre Gewährleistung und Mängelhaftung?
Nein, nicht alles auf Amazon hat automatisch eine Gewährleistung von zwei Jahren. Die Gewährleistungspflicht liegt in der Regel beim Verkäufer, der das Produkt auf Amazon anbietet. Es ist wichtig, die individuellen Bedingungen und Garantieinformationen des Verkäufers zu überprüfen, um zu sehen, ob und wie lange eine Gewährleistung besteht. **
-
Ist es möglich, in der Gewährleistung Schadensersatz zu fordern?
Ja, es ist möglich, in der Gewährleistung Schadensersatz zu fordern. Wenn ein Produkt mangelhaft ist oder nicht den vereinbarten Eigenschaften entspricht, kann der Käufer vom Verkäufer Schadensersatz verlangen. Dies kann beispielsweise die Kosten für Reparaturen oder den Ersatz des defekten Produkts umfassen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
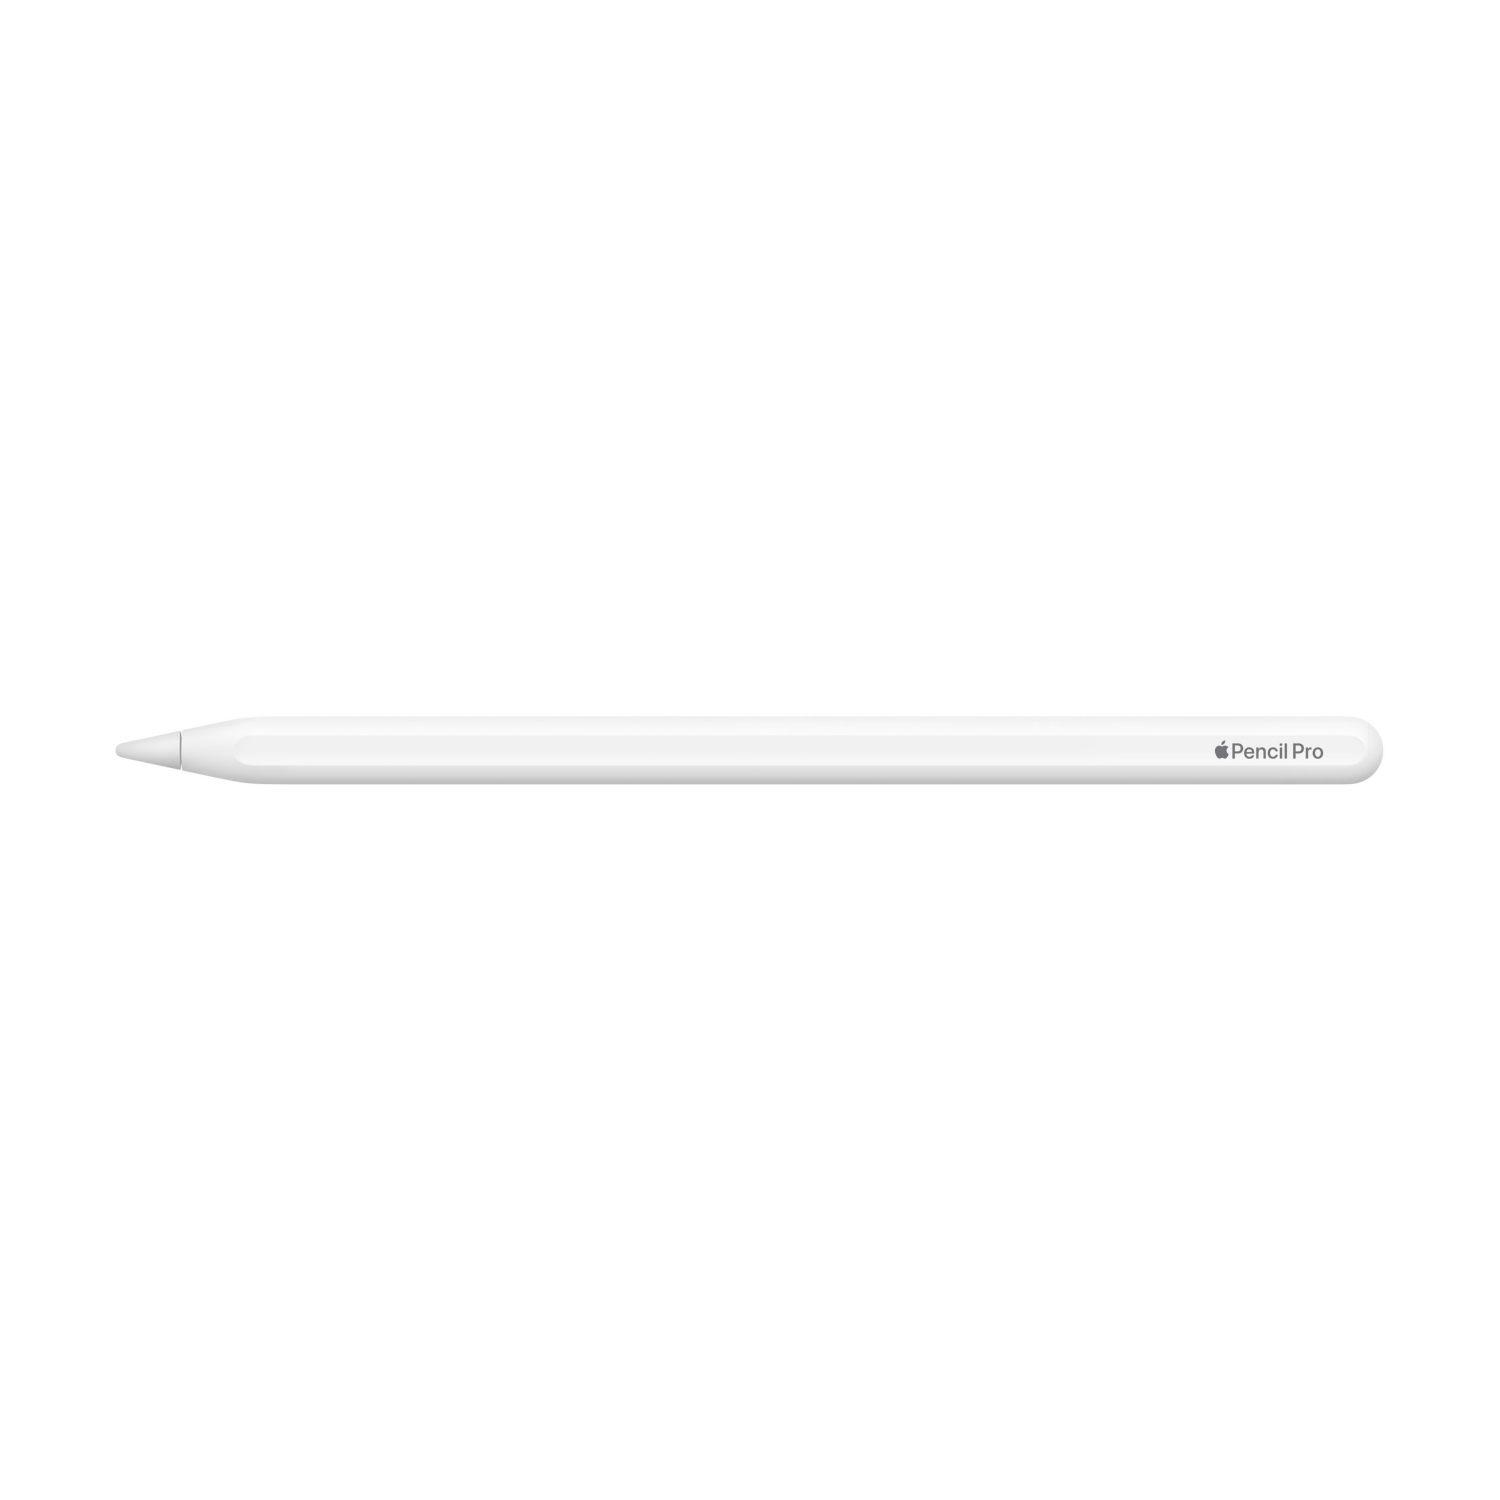
Apple Pencil Pro MX2D3ZM/A Kompatibilität siehe ProduktbeschreibungApple Pencil Pro. Entwickelt für Kreativität ohne Limits. Der ganz neue Apple Pencil Pro gibt dir noch mehr magische Möglichkeiten, Ideen umzusetzen wie nie zuvor. Zeichne, male und mach dir Notizen. Mit leistungsstarken neuen Interaktionen, die dir die komplette kreative Kontrolle in die Hand geben. FORTSCHRITTLICHE TOOLS Der Apple Pencil Pro gibt dir ultimative kreative Kontrolle. Du kannst mit Gesten wie Druck und Rotation auf Tools zugreifen, Pinsel wechseln und Striche machen, ohne aus dem Flow zu kommen. Durch das haptische Feedback kannst du fühlen, wie Formen ausgerichtet werden und mehr. Die Apple Pencil Schwebefunktion auf dem iPad Pro und dem iPad Air (M2) zeigt dir eine Vorschau deiner Markierung, bevor du sie machst. Und jetzt kannst du deinen Apple Pencil Pro auch mit der "Wo ist?" App finden. EINFACH UND NATÜRLICH Das alles macht der Apple Pencil Pro mit pixelgenauer Präzision, Neigungs und Drucksensitivität und niedriger Latenz. Mit einer flachen Seite lässt dich der Apple Pencil Pro per Fingertipp die Tools wechseln. Der Apple Pencil hält, lädt und koppelt magnetisch. MACHT DAS IPAD ZUR LEINWAND Zeichne, skizziere, koloriere, mach dir Notizen und kommentiere Dokumente. Nütze integrierte Apps wie Notizen und Freeform oder wähle aus über einer Million Apps, die im App Store erhältlich sind. Technische Daten Abmessungen Länge: 166 mm Durchmesser: 8,9 mm Gewicht: 19,15 g Anschlüsse Bluetooth Kompatibilität iPad Modelle 13" iPad Pro (M4) 11" iPad Pro (M4) 13" iPad Air (M2/M3/M4) 11" iPad Air (M2/M3/M4)149,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ABB warranty extension 2 years - Emax 3 Verlängerte Gewährleistung Emax 31SDA129632R1 warranty extension 2 years - Emax 3 Vielfältiges Zubehör der offenen Leistungsschalter-Baureihe Emax 3 ermöglicht einen flexiblen und anpassbare Möglichkeit je nach Applikation. Die Leistungsanschlüsse sind horizontal oder vertikal orientierbar auswählbar. Umfangreiche Anschlussumbausätze, mechanisches und elektrisches Zubehör sind für die Festeinbau- und ausfahrbaren Versionen lieferbar. Alle Emax 3 Leistungsschalter können mit Kommunikationsmodulen ausgestattet und adaptiv durch Softwarepakete erweitert werden2236,25 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was muss ich beachten, um einen wirksamen Haftungsausschluss in einem Vertrag zu formulieren?
1. Der Haftungsausschluss muss klar und verständlich formuliert sein, um Missverständnisse zu vermeiden. 2. Es sollten alle möglichen Haftungsansprüche ausdrücklich ausgeschlossen werden. 3. Der Haftungsausschluss sollte rechtlich wirksam sein und alle gesetzlichen Anforderungen erfüllen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.